

La seguridad de la voz no depende solo de la tecnología.
Las configuraciones se degradan, las amenazas evolucionan y los incidentes se resuelven bajo presión, a menudo en minutos. Quienes operan, gestionan y utilizan los servicios de voz tienen que saber reconocer los riesgos propios del canal, desde el fraude telefónico y la suplantación de identidad hasta el vishing con deepfakes.
La mayoría de los programas de concienciación dejan fuera las comunicaciones en tiempo real. Pero en voz, una mala decisión operativa puede abrir una ruta de fraude, tumbar un servicio crítico o retrasar la respuesta a un incidente que hay que contener en minutos.
Quobis diseña programas de formación y concienciación especializados en voz para cada rol: equipos técnicos, responsables de seguridad, alta dirección y usuarios finales. Una formación específica enseña a cada rol qué señales vigilar, qué decisiones tomar y con quién coordinarse.
Nuestros programas cubren los riesgos que la formación genérica no aborda.
¿Cuándo necesitas formación en seguridad de voz?
Hay momentos en los que preparar a tus equipos marca la diferencia entre un susto y una crisis.
metodología
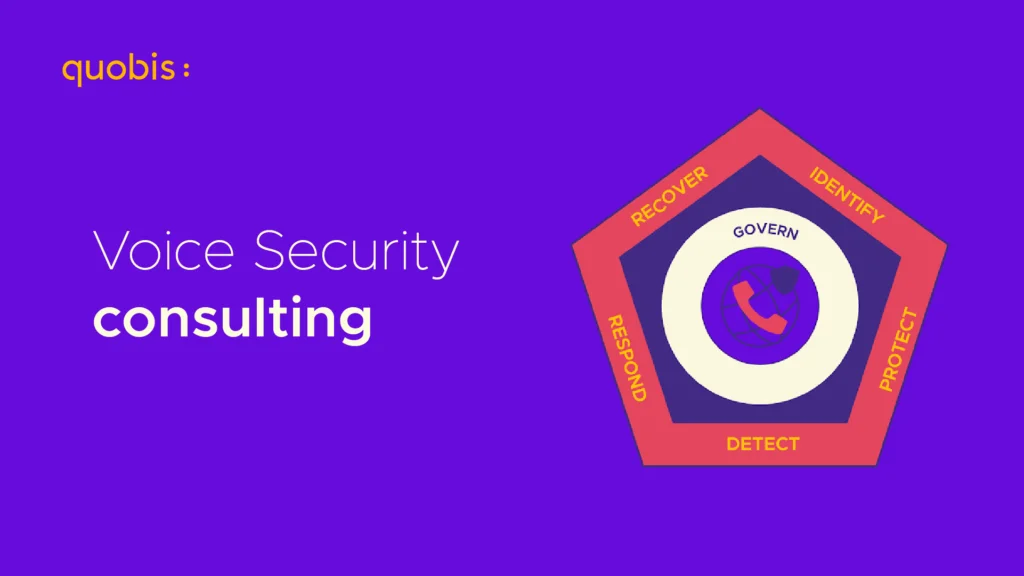
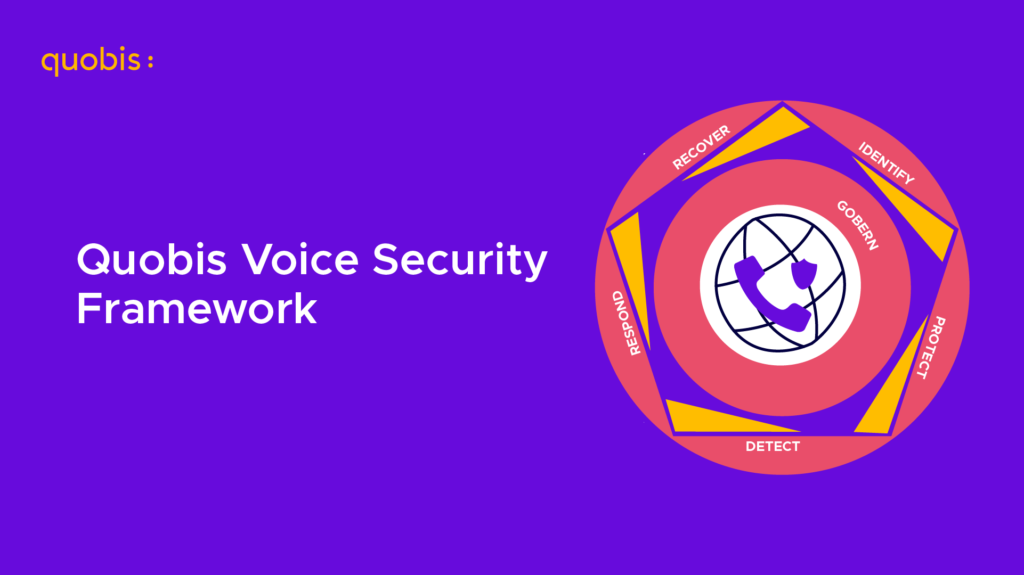
Quobis Voice Security Framework
Nuestros programas siguen el Quobis Voice Security Framework, una metodología basada en NIST CSF 2.0 y adaptada a la voz, SIP y las comunicaciones en tiempo real.
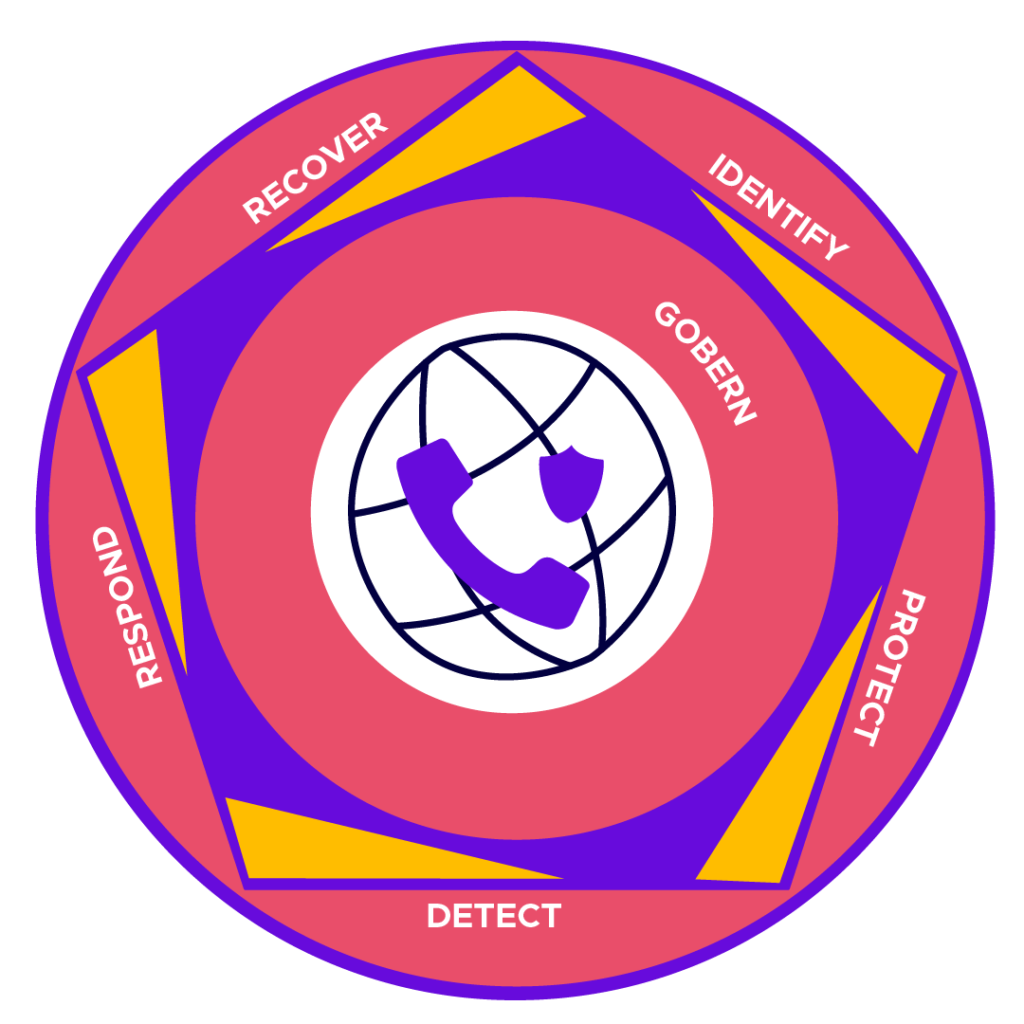
Gobernar (Govern)
Clarifica responsabilidades, criterios de riesgo, obligaciones regulatorias y toma de decisiones sobre servicios de voz críticos.
Identificar (Identify)
Los equipos conocen sus activos de voz (troncales SIP, SBCs, rutas y proveedores) y los riesgos que les afectan.
Proteger (Protect)
Los controles técnicos, las políticas antifraude y los procedimientos se aplican bien y de forma constante.
Detectar (Detect)
Los equipos reconocen anomalías en el tráfico SIP y en los CDRs, caídas de calidad y los primeros indicios de fraude.
Responder (Respond)
Los equipos actúan rápido, escalan a quien corresponde, preservan evidencias y se coordinan con operadores y proveedores.
Recuperar (Recover)
Cada incidente se convierte en lecciones aprendidas y procedimientos actualizados.
La formación NO es opcional
La normativa europea ya trata la ciberseguridad como una responsabilidad de la dirección y exige formar de forma periódica a los equipos. Pero la mayoría de los programas no incluyen la voz. Nosotros trasladamos esas obligaciones a las comunicaciones en tiempo real, para que tu organización cumpla también en el canal que más usan los atacantes para engañar a las personas.
NIS2
La dirección aprueba y supervisa las medidas de ciberseguridad, y debe formarse.
DORA
Formación obligatoria en resiliencia operativa para toda la plantilla, también para la alta dirección.
ENS
Concienciación y formación periódicas para el personal, proporcionales a la categoría del sistema.
Además, la formación en voz aporta evidencias para el RGPD y la ISO 27001: demuestra diligencia, control organizativo y mejora continua en la protección de los datos que circulan por las llamadas.
Cada perfil se enfrenta a riesgos distintos y toma decisiones distintas.
Dirección, CISO y responsables de riesgo
- Situar los riesgos de la voz en el mapa de ciberseguridad de la organización.
- Cumplir NIS2, DORA y ENS también en voz, y aportar evidencias para el RGPD y la ISO 27001.
- Gestionar proveedores y operadores con SLAs, indicadores de seguridad y planes de continuidad.
- Priorizar las inversiones según el riesgo real.
Equipos de operación y seguridad (NOC / SOC)
- Operar SBCs y plataformas de voz de forma segura.
- Detectar anomalías en CDRs, tráfico SIP y patrones de llamada.
- Responder con procedimientos claros ante fraude telefónico, TDoS, suplantación de llamada y caídas de calidad.
- Escalar a quien corresponde, preservar evidencias y coordinarse con los operadores.
Ingeniería y arquitectura
- Identificar las principales vulnerabilidades de la voz, SIP, WebRTC y los entornos telco.
- Bastionar SBCs: cifrado TLS/SRTP, segmentación, ocultación de topología y control de rutas.
- Diseñar arquitecturas resilientes con varios operadores y centros de datos, con planes de conmutación ante fallos.
- Proteger Microsoft Teams Direct Routing, UCaaS, contact center y entornos híbridos.
Usuarios finales y agentes de contact center
- Reconocer el vishing, los deepfakes, las suplantaciones y la manipulación emocional.
- Verificar la identidad del interlocutor y avisar ante cualquier sospecha.
- Actuar con seguridad ante llamadas fraudulentas, robocalls y abusos del canal telefónico.
- Proteger los datos personales en cada conversación.
Formatos adaptados a cada equipo
Combinamos los formatos según el rol, el nivel de partida y el objetivo del programa. Todos se pueden impartir de forma presencial o en remoto en directo.
Talleres intensivos
Sesiones de trabajo para equipos técnicos, responsables de seguridad o dirección.
Laboratorios prácticos
Los equipos técnicos analizan trazas SIP, CDRs y configuraciones, y practican la respuesta paso a paso.
Simulacros de incidentes (tabletop)
La dirección y los equipos ensayan sus decisiones ante un fraude, el compromiso de un SBC, un ataque TDoS o una inspección de NIS2 o DORA.
Concienciación para toda la plantilla
Contenidos breves y cercanos para usuarios, agentes de contact center y personal no técnico, con ejemplos reales de vishing y voces clonadas con IA.
Sesiones de lecciones aprendidas
Después de un incidente, revisamos qué pasó, actualizamos los procedimientos y cerramos las brechas.
Cómo convertimos conocimiento en capacidad operativa
Análisis de necesidades
Analizamos tu entorno de voz, los roles implicados, su nivel de partida y tus obligaciones normativas.
Crearemos juntos un mapa de necesidades con objetivos de aprendizaje para cada rol.
Diseño a medida
Preparamos los módulos con tu tecnología, tus amenazas y casos reales de tu sector.
Tendrás nn programa propio, no un curso genérico.
Impartición
Combinamos los formatos más adecuados para cada equipo: talleres, simulacros, laboratorios y concienciación.
Como resultado tus equipos habrán practicado con situaciones reales antes de enfrentarse a ellas.
Evaluación y mejora
Medimos lo aprendido, recogemos la valoración de los asistentes y proponemos los siguientes pasos.
Obtienes un dossier de evidencias auditable —asistencia, contenidos, resultados de evaluación y relación con NIS2, DORA y ENS—, certificados de participación y un plan de mejora continua.
Formación en seguridad de voz impartida por quienes diseñan, despliegan y operan plataformas y redes de voz.
- Experiencia real en voz: telecomunicaciones, SIP, SBCs, WebRTC, UCaaS y contact center. Tus equipos aprenden de casos y arquitecturas reales.
- Amenazas que ya están ocurriendo: fraude telefónico, suplantación de llamada, vishing, deepfakes, TDoS y abuso de interconexiones. Tus equipos practican con casos reales, no con ejemplos teóricos.
- Independencia tecnológica: no dependemos de ningún fabricante. La formación sirve para cualquier arquitectura, con varios proveedores o en entornos híbridos.
- Metodología reconocida: basada en NIST CSF 2.0 a través del Quobis Voice Security Framework y alineada con la normativa europea.
- Soberanía europea: operamos bajo jurisdicción de la Unión Europea y tenemos experiencia en sectores regulados.
Para organizaciones donde la voz es una infraestructura crítica
20 años de ingeniería en telecomunicaciones
La formación en seguridad de voz ya no es opcional.
Prepara a tus equipos antes de que un incidente ponga a prueba tus comunicaciones
La normativa lo exige y los atacantes ya lo aprovechan. NIS2, DORA y ENS obligan a formar a la dirección y a los equipos, y el fraude por voz se dirige cada vez más a las personas.
Cuéntanos cómo es tu entorno de voz y qué equipos quieres formar. Te proponemos un programa a medida, con objetivos para cada rol y evidencias para tus auditorías.
Descubra otras soluciones de seguridad de Quobis.