

Post-incidente, basado en evidencias e independiente
Tras un incidente grave en las comunicaciones de voz, la causa raíz rara vez resulta evidente. Las evidencias suelen estar dispersas entre SBCs, operadores, plataformas internas y distintas capas de red; y cada sistema solo refleja una parte del problema.
Quobis proporciona un análisis independiente con rigor forense para reconstruir el escenario completo y ayudar a todas las partes a pasar de la incertidumbre a una claridad técnica absoluta.
¿Cuándo necesitas un análisis forense independiente?
Este servicio está diseñado para situaciones posteriores a un incidente en las que la organización necesita comprender los hechos, validar las explicaciones de los proveedores o preparar una escalada técnicamente sólida.
Caída importante del servicio
Fallos masivos de llamadas, colapso del enrutamiento, problemas de interconexión SIP o indisponibilidad prolongada.
Análisis post-mortem de fraude
IRSF, Wangiri, fraude telefónico, spoofing, abuso de cuentas o patrones de tráfico sospechosos.
Incidente con múltiples partes
Eventos que involucran a equipos internos, operadores, fabricantes, sistemas de seguridad, cifrado o control de acceso.
Crisis de calidad
Jitter, pérdida de paquetes, latencia o deterioro del MOS sin una responsabilidad claramente identificada.
Incidente en Microsoft Teams o Direct Routing
Fallos de enrutamiento, errores de configuración del SBC, problemas de Media Bypass o degradación de calidad.
Seguimiento de cumplimiento
Reconstrucción de evidencias y cronologías para NIS2, DORA, ENS, GDPR o gobierno interno.
¿Qué puede analizar Quobis?
Cada incidente requiere un alcance específico. El análisis se adapta al evento y puede incluir las siguientes áreas:
Señalización y flujo de llamadas
Análisis de diálogos SIP, códigos de respuesta, comportamiento del enrutamiento y ciclo de vida de las sesiones.
Session Border Controllers
Revisión de decisiones de política, gestión de seguridad, comportamiento del clúster, failover y estado operativo del SBC.
Registros de llamadas y metadatos
Correlación de CDR, registros de autenticación y otros metadatos para determinar qué llamadas se intentaron, establecieron, facturaron o rechazaron.
Microsoft Teams y Direct Routing
Análisis del flujo de llamadas, la señalización entre SBC y Teams, la interconexión con el trunk SIP y la posible interacción entre la configuración del tenant, el SBC, el operador y la red interna.
Media y calidad de servicio
Evaluación de pérdida de paquetes, jitter, latencia, MOS, rutas de media y comportamiento del tráfico RTP.
Seguridad y control de acceso
Revisión de eventos de autenticación, gestión del cifrado, indicadores de acceso no autorizado y posibles vectores de fraude o abuso.
Operadores e interconexión
Correlación del comportamiento del trunk, los puntos de peering y las evidencias aportadas por operadores ascendentes.
Configuración e historial de cambios
Relación entre el incidente y modificaciones recientes, rollbacks, cambios de política, actualizaciones o mecanismos de failover.
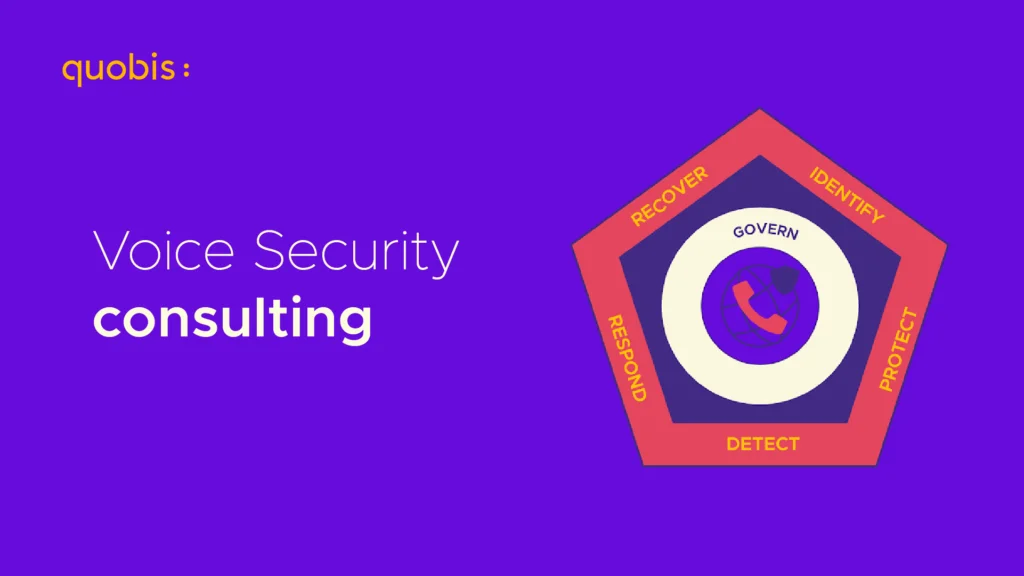
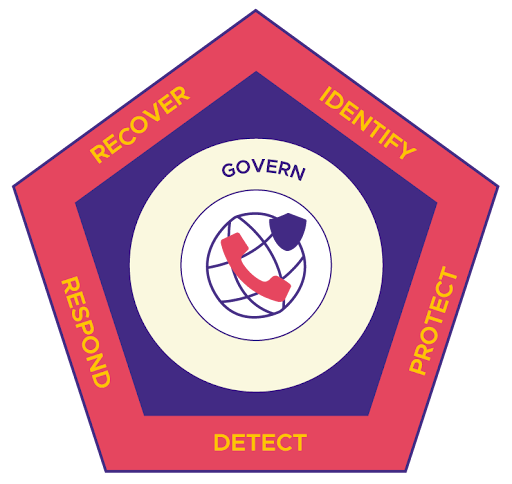
Basado en el Quobis Voice Security Framework
Mientras que los servicios de Consultoría y Auditoría de Seguridad de Voz de Quobis se centran en la prevención y la preparación, el Peritaje y Análisis de Causa Raíz aborda lo que sucede después de un incidente: específicamente la función de Recuperación (Recover) del marco NIST Cybersecurity Framework 2.0, incluyendo el análisis de incidentes y las mejoras post-incidente.
Análisis de incidentes
Determinación precisa de si una interrupción o degradación del servicio fue causada por un ciberataque activo (como un TDoS), un fallo informático/bug de software o una mala configuración de la infraestructura perimetral.
Mejora continua
Definición de acciones de remediación para garantizar que la misma vulnerabilidad o debilidad de la infraestructura no pueda volver a ser explotada en el futuro.
¿Cual es el proceso de un peritaje forense?
La metodología permite investigar incidentes que atraviesan varios dominios y en los que ninguna de las partes dispone por sí sola de una visión completa.
Definición del incidente
Delimitación del evento, servicios afectados, sistemas implicados, impacto conocido e hipótesis iniciales.
Recopilación de evidencias
Obtención de trazas, logs, CDR, diagramas de arquitectura, configuraciones, registros de cambios y referencias temporales.
Reconstrucción técnica
Reconstitución de la secuencia de acontecimientos en las capas de señalización, media, enrutamiento y plataforma.
Correlación y validación
Comparación de registros procedentes de distintos sistemas para confirmar o descartar hipótesis.
Conclusión sobre la causa raíz
Identificación del mecanismo de fallo más probable y de los factores contribuyentes.
Dictamen técnico y remediación
Documentación de hallazgos, clarificación de responsabilidades y propuesta de acciones correctivas inmediatas.
Conocimiento de toda la cadena de valor.