Consultoría de Seguridad de Voz

Los marcos de ciberseguridad no fueron diseñados para comunicaciones en tiempo real. Quobis te ayuda a salvar esa brecha.

UNA DISCIPLINA ESTRATÉGICA

La seguridad de la voz forma parte de la ciberseguridad. Pero tiene sus propias reglas.

A diferencia de muchos entornos de TI tradicionales, los ataques contra las redes de voz afectan a servicios que deben mantenerse disponibles, confiables y operativos en tiempo real. Esto convierte la consultoría de seguridad para redes de voz en una disciplina estratégica: no solo para identificar riesgos, sino para definir cómo debe evolucionar la seguridad de las comunicaciones en los ámbitos de tecnología, gobernanza, operaciones y cumplimiento normativo.

Quobis ofrece consultoría especializada para operadores, proveedores de servicios, empresas y administraciones públicas que dependen de servicios de voz seguros, resilientes y de alta calidad.

Ayudamos a las organizaciones a diseñar estrategias de seguridad, priorizar inversiones, reforzar la gobernanza y alinear las comunicaciones en tiempo real con sus objetivos globales de ciberseguridad y regulación.
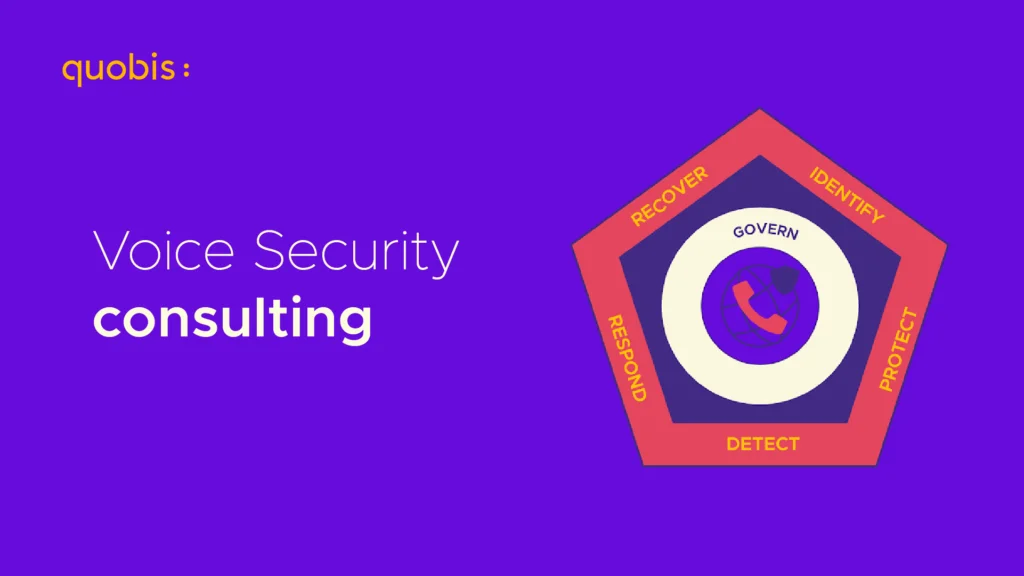
NIST Cybersecurity Framework 2.0

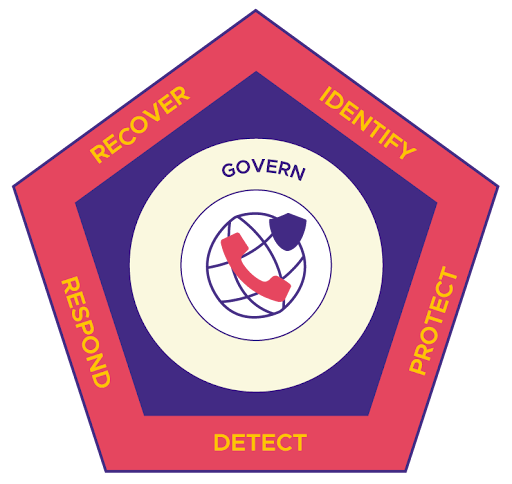
Construido sobre NIST CSF 2.0. Extendido para voz.

Los marcos estándar de ciberseguridad abordan la confidencialidad, la integridad y la disponibilidad en términos generales. Sin embargo, las comunicaciones en tiempo real exigen un tratamiento específico que los marcos genéricos no contemplan. El Quobis Voice Security Framework toma como base NIST CSF 2.0 y lo amplía con dos dimensiones que resultan críticas en los entornos de voz: Disponibilidad y QoS.

El Quobis Voice Security Framework integra la Disponibilidad y la QoS en cada fase: desde las decisiones de gobernanza hasta los umbrales de detección y los objetivos de recuperación.

En entornos de voz, una breve interrupción del servicio ya constituye un incidente grave de seguridad. Regulaciones como NIS2 exigen notificaciones en plazos de 24 horas. Los ataques de denegación de servicio o fallos de red impactan de inmediato a los usuarios. La disponibilidad no es solo una preocupación de infraestructura: es el principal indicador de la seguridad del servicio para las comunicaciones en tiempo real.

En telecomunicaciones, la QoS es un componente clave de la disponibilidad efectiva. La latencia, el jitter, la pérdida de paquetes y la degradación del ancho de banda no son meras métricas de rendimiento: son condiciones directamente relevantes para la seguridad. Además, la propia implementación de controles de seguridad (cifrado, inspección, filtrado) puede degradar la QoS. Gestionar este compromiso (trade-off) es exclusivo de los entornos de voz y no se contempla en los marcos genéricos de seguridad TI.

metodología

Quobis Voice Security Framework

Quobis aplica una metodología de consultoría estructurada, alineada con los principales estándares y normativas de ciberseguridad, como NIST CSF 2.0, ISO 27001, NIS2 y DORA. Nuestro framework adapta estos principios a la realidad operativa de entornos de voz, SIP y comunicaciones en tiempo real, donde las decisiones de seguridad deben proteger la confianza, la disponibilidad y la calidad del servicio en cuestión de segundos.

Cada proyecto de consultoría puede abarcar el framework de extremo a extremo (end-to-end) o centrarse en fases específicas según el nivel de madurez, el contexto de riesgo y las prioridades estratégicas de la organización.

Gobernanza (Govern)

Integración de la seguridad de voz en la estrategia corporativa de gestión de riesgos

  • Estrategia y plan director de seguridad de voz: Definición de la hoja de ruta estratégica alineada con los objetivos de negocio y el perfil de riesgo de la organización.
  • Gestión del riesgo en terceros: Evaluación de la postura de seguridad y políticas de cumplimiento de proveedores de trunking SIP, soluciones UCaaS y Contact Centers externos (CCaaS).
  • Diseño de políticas de cumplimiento para NIS2, DORA y normativas sectoriales específicas.
  • SLAs de disponibilidad, criterios de gobernanza de QoS y obligaciones de reporte/notificación de incidentes.

Identificar (Identify)

Visibilidad integral de la infraestructura y sus riesgos

  • Mapeo de activos de infraestructura de voz: SBCs, gateways, servidores SIP, endpoints, operadores (carriers) y dependencias en la nube.
  • Análisis de la superficie de exposición y vectores de ataque en comunicaciones en tiempo real: secuestro SIP (SIP hijacking), fraude telefónico (toll fraud), suplantación de llamadas (call spoofing), escuchas no autorizadas (eavesdropping) y TDoS (denegación de servicio telefónico).
  • Evaluación de la confianza en la identidad del llamante: marcos de verificación, autenticación de numeración y estrategias de llamadas verificadas/de marca (branded calling), junto con la evaluación de la postura Zero Trust en todos los puntos de interconexión.
  • Análisis de riesgos en la cadena de suministro a través de operadores, proveedores (vendors), plataformas y puntos de interconexión.
  • Ciclo de mejora continua alineado con la evolución tecnológica, los cambios normativos y las lecciones aprendidas de incidentes previos.

Proteger (Protect)

Defensa proactiva y blindaje de las comunicaciones

  • La protección sigue un enfoque de defensa en profundidad (defense-in-depth), aplicando controles por capas en identidad, transporte, plataforma e infraestructura para evitar que un único mecanismo asuma todo el peso de la seguridad.
  • Gestión de identidades, autenticación y control de acceso: MFA, integración con directorios corporativos, principio de mínimo privilegio y segregación de funciones entre los planos de señalización, gestión y medios (media plane).
  • Refuerzo (hardening) de SBCs, protección del tráfico SIP, cifrado mediante TLS/SRTP y aplicación de configuraciones seguras.
  • Seguridad del dato para comunicaciones en tránsito, en uso y en reposo, equilibrando la robustez del cifrado con los requisitos críticos de latencia.
  • Seguridad en plataformas: bastionado de sistemas operativos, gestión de parches (patching), virtualización segura y endurecimiento de contenedores para la infraestructura de comunicaciones.
  • Resiliencia de la infraestructura tecnológica: redundancia, balanceo de carga y diseño de arquitecturas multi-operador (multi-carrier) y multi-centro de datos (multi-datacenter).
  • Concienciación y capacitación especializada por roles: agentes de contact center, CISOs, ingenieros de telecomunicaciones y miembros del comité directivo.

Detectar (Detect)

Detección temprana y visibilidad en tiempo real

  • Monitorización continua en entornos de comunicaciones físicos, virtualizados, cloud e híbridos.
  • Degradación de QoS como indicador temprano de ciberataques, abuso de servicio o fallos de infraestructura.
  • Detección de anomalías, patrones de fraude y correlación de eventos ante amenazas específicas del tráfico de voz.
  • Priorización de alertas en función del impacto en el servicio y la criticidad para el negocio.

Responder (Respond)

Respuesta ágil y mitigación del daño

  • Respuesta ante incidentes en segundos o minutos, no en horas: identificar, confirmar y actuar antes de que la degradación de la QoS derive en una caída del servicio.
  • Contención y mitigación automatizadas: aislamiento de nodos, bloqueo de tráfico malicioso y aplicación de parches de emergencia en situaciones críticas.
  • Escalado coordinado entre equipos técnicos, dirección, proveedores, operadores (carriers) y autoridades regulatorias.
  • Diseño, prueba y actualización continua de planes de respuesta alineados con los plazos de notificación de NIS2: alerta temprana en 24 horas e informe completo en 72 horas.
  • Simulaciones de incidentes (tabletop exercises) adaptadas a escenarios de ataque sobre voz/VoIP (TDoS, fraude telefónico / toll fraud, escuchas no autorizadas).

Recuperar (Recover)

Restauración del servicio y mejora de la resiliencia

  • Validación de la recuperación con verificación post-incidente de QoS: no solo restablecer la disponibilidad, sino asegurar que la latencia, el jitter y la pérdida de paquetes vuelven a los niveles operativos objetivo.
  • Recuperación rápida ante dependencias complejas: backbone, infraestructura cloud, proveedores DNS, operadores (carriers) y fabricantes.
  • Verificación de la integridad de las copias de seguridad (backups) y restauración ágil de configuraciones críticas, bases de datos y volúmenes de grabación.
  • Gestión de la continuidad del servicio: conmutación automática (failover) hacia plataformas de comunicaciones de respaldo cuando la infraestructura principal falla o se ve comprometida.
  • Análisis post-mortem (Post-Incident Review), revisión de KPIs y recomendaciones de mejora para reducir la exposición y vulnerabilidad futura.

Objetivos estratégicos que ayudamos a alcanzar

Conectamos las decisiones de gobernanza con los controles técnicos y la preparación operativa de tu infraestructura.

Definir una estrategia de seguridad de voz

Modelo estratégico de seguridad alineado con el negocio, la gestión del ciberriesgo y los objetivos de transformación digital.

Gobernanza y modelo operativo

Establecimiento de roles, responsabilidades, políticas, rutas de escalado, responsabilidad de proveedores, mecanismos de decisión y adopción del modelo Zero Trust como principio fundamental de gobernanza.

Garantizar el cumplimiento normativo

Traducción de los requisitos de NIS2, DORA y normativas sectoriales específicas en controles operativos, modelos de gobernanza y evidencias auditables.

Reducir el fraude y generar confianza en la identidad del llamante

Estrategia integral contra la suplantación (anti-spoofing), protección de la reputación corporativa, llamadas verificadas/de marca (branded calling) y mitigación del fraude.

Hoja de ruta tecnológica y de arquitectura

Arquitectura de seguridad que abarca señalización (SIP), control de fronteras de sesión (SBC), interconexión con operadores (carriers), cifrado, monitorización y virtualización.

Resiliencia y continuidad del negocio

Redundancia, recuperación, disponibilidad y protección de la QoS para servicios de voz críticos para la actividad empresarial, basados en un modelo de defensa en profundidad donde ningún punto único de fallo comprometa la continuidad.

Monitorización y detección de amenazas

Modelos operativos orientados a la visibilidad en tiempo real, generación de alertas y detección temprana de incidentes en toda la infraestructura de voz.

Mejora continua

Evaluación del nivel de madurez en seguridad, análisis de KPIs, integración de lecciones aprendidas y hoja de ruta de evolución continua.

Metodología de trabajo

Nuestro enfoque: de la estrategia a la acción

Fase 1

Enfoque estratégico

Comprensión profunda de los motores de negocio, el contexto de riesgo, las presiones regulatorias y los objetivos de transformación digital de la organización.

Fase 2

Análisis del entorno

Análisis del ecosistema de comunicaciones, actores involucrados (stakeholders), dependencias críticas y el modelo de control técnico actual.

Fase 3

Soporte en la toma de decisiones

Evaluación de alternativas, análisis de riesgos/beneficios (trade-offs) y priorización en las áreas de gobernanza, arquitectura y operaciones.

Fase 4

Definición del estado objetivo

Establecimiento del modelo futuro de seguridad, resiliencia y confianza para las comunicaciones en tiempo real.

fase 5

Desarrollo de la hoja de ruta

Planificación de iniciativas por fases, priorización, asignación de responsabilidades e hitos clave de decisión.

fase 6

Acompañamiento y asesoramiento continuo

Acompañamiento experto a los equipos internos durante la ejecución, procesos de adquisición (procurement) o evolución del programa según sea necesario.

¿Preocupado por la soberanía digital?

Conocimiento especializado en seguridad de voz con sello europeo

  • Certificación en el Esquema Nacional de Seguridad (ENS): pleno cumplimiento normativo para el sector público de la UE y alineación con los estándares NIS2.
  • Experiencia certificada en fabricantes líderes: Dominio técnico contrastado en arquitecturas de Oracle, Ribbon y otros principales proveedores del mercado.
  • Independencia (Vendor-neutral): sin dependencia ni bloqueo de un único proveedor (vendor lock-in).
  • Participación activa en comités de expertos (think tanks) sobre ciberseguridad y regulación.
  • Operación íntegra bajo jurisdicción de la Unión Europea: garantía absoluta de soberanía de datos y cumplimiento estricto del marco regulatorio europeo.
20 años de ingeniería en telecomunicaciones

La seguridad en las comunicaciones puede ser compleja. Protegerla junto a Quobis no lo es.

C0nstruya una estrategia de seguridad más sólida para sus comunicaciones en tiempo real

Nuestros servicios de consultoría combinan experiencia especializada en ciberseguridad con un profundo conocimiento de los entornos de voz, SIP y comunicaciones en tiempo real.

Descubra otras soluciones de seguridad de Quobis.