

Las auditorías de IT estándar rara vez cubren la voz
Sin una evaluación especializada, estos riesgos permanecen invisibles hasta que provocan una caída del servicio, un incumplimiento regulatorio o una pérdida económica importante.
Las redes de voz están expuestas a amenazas que las auditorías de TI genéricas suelen pasar por alto: escaneo SIP (SIP scanning), fraude telefónico (toll fraud), suplantación de identidad (caller ID spoofing), desconfiguraciones en SBCs, cobertura deficiente de cifrado TLS/SRTP, degradación de QoS bajo ataque, dependencias de operadores, integraciones de telefonía en la nube y escenarios de vishing o deepfakes impulsados por IA.
Una Auditoría de Seguridad de Voz proporciona a los equipos técnicos y directivos una visión clara y basada en evidencias sobre el estado real de la organización, qué riesgos son prioritarios y qué mejoras pueden implementarse de forma inmediata.
¿Cuándo necesitas una auditoría de seguridad de voz?
Evaluación de nuevos proveedores
Valida plataformas de SIP Trunk, operadores, UCaaS o Contact Center antes de su paso a producción.
Hardening de SBC
Confirma que las configuraciones actuales de tus SBCs resisten ataques conocidos y siguen las mejores prácticas de la industria.
Exposición a fraude impulsado por IA
Evalúa la resistencia frente a spoofing, vishing, clonación de voz por deepfake y escenarios de fraude automatizado.
Preparación y cumplimiento normativo
Identifica brechas y gaps frente a marcos como NIS2, DORA, RGPD, ENS, CRA o ISO 27001.
Revisión periódica planificada
Actualiza el nivel de madurez (scorecard), evalúa nuevas vulnerabilidades y fallos de seguridad conocidos y verifica la efectividad de las correcciones previas.
Migración o transformación tecnológica
Evalúa la postura de seguridad antes y después de migraciones de PBX a Microsoft Teams, entornos legacy a la nube o consolidación de operadores.
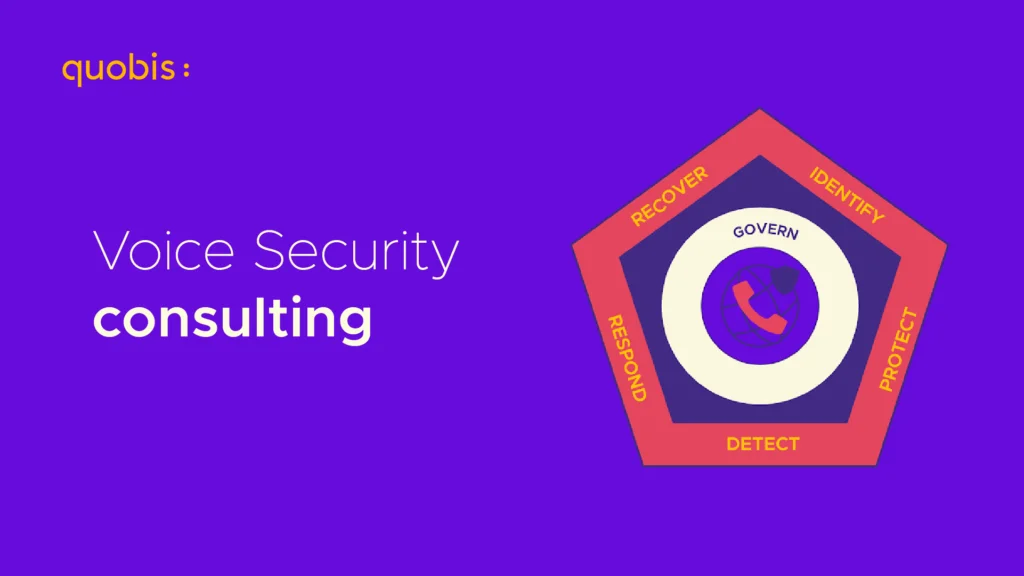
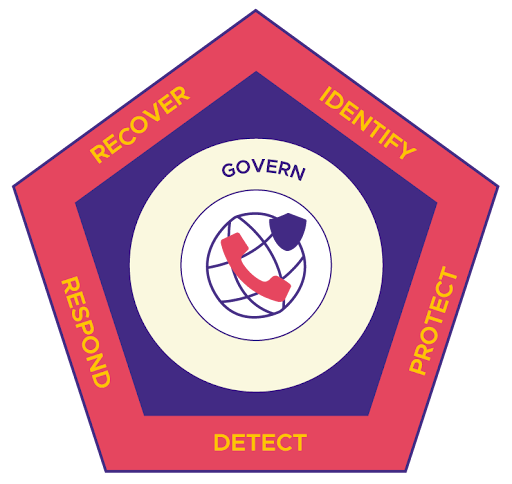
Basado en el Quobis Voice Security Framework
La auditoría aplica el marco de seguridad de voz de Quobis de forma táctica y delimitada. Se basa en el NIST CSF 2.0 y lo adapta a las comunicaciones en tiempo real, donde la disponibilidad y la calidad del servicio (QoS) son parte fundamental de la seguridad.
Nuestra metodología te permite descubrir puntos ciegos, validar tus defensas, medir el impacto del riesgo y recibir recomendaciones ejecutables.
¿Qué cubre una auditoría de seguridad de voz?
El alcance se adapta a cada organización, estructurándose en cuatro áreas técnicas:
Infraestructura y Configuración
Revisión de la base técnica de tu ecosistema de voz: desde las reglas de los Session Border Controllers (SBC) y los mecanismos de cifrado, hasta el diseño de la arquitectura y la resiliencia del servicio.
Amenazas y Fraude
Evaluación de la exposición real frente a escenarios de ataque específicos de telefonía, incluyendo fraude telefónico (toll fraud), suplantación de identidad (spoofing), vishing y amenazas impulsadas por IA. Combina el análisis de riesgos con pruebas tácticas controladas para verificar cómo respondería el entorno ante patrones de abuso habituales.
Operaciones y visibilidad
Evaluación de las capacidades de monitorización, registro (logging) y alertas para determinar si proporcionan la visibilidad necesaria para detectar anomalías, indicadores de fraude y degradación del servicio a tiempo. Esta área se centra en eliminar los puntos ciegos operativos que retrasan la detección y respuesta ante incidentes.
Cumplimiento y Gobernanza
Mapeo de la postura actual de seguridad de voz frente a los requisitos normativos y estándares de gobernanza aplicables a la organización. La auditoría destaca las brechas prioritarias y ayuda a traducir los hallazgos técnicos en acciones concretas de gestión del riesgo y cumplimiento.
Cómo convertimos tu desafío en un plan de acción claro
Entendemos tu reto
Ya sea la homologación de un nuevo proveedor, un plazo de cumplimiento normativo o una sospecha de fraude, comenzamos definiendo el alcance y los criterios de éxito adaptados a tu caso específico.
Recopilamos las evidencias
Configuraciones, diagramas de arquitectura, perfiles de tráfico y contexto operativo; todo recopilado de forma colaborativa y transparente, sin procesos opacos.
Ponemos el entorno a prueba
Análisis exhaustivo y pruebas dirigidas para identificar qué está realmente vulnerable, desconfigurado o expuesto.
Separamos el ruido del riesgo real
Mapeamos cada hallazgo con su impacto en el negocio, para que sepas qué es verdaderamente crítico y no solo lo que está técnicamente desajustado.
Te entregamos un plan de acción claro
Mejoras inmediatas (quick wins) aplicables hoy mismo, priorización de remediaciones para las siguientes fases y recomendaciones honestas sobre los próximos pasos a seguir.
voice security assessment
¿Estás listo para convertir tu desafío de seguridad en un plan de acción?
Anticipa amenazas, valida tus defensas
Identifica vulnerabilidades en tu infraestructura, reduce el riesgo de fraude y garantiza el cumplimiento normativo antes de sufrir un incidente.
Explora otras soluciones de Quobis Security & Trust