
El framework de seguridad diseñado para redes y servicios de voz.
Quobis Voice Security Framework: El Marco de Ciberseguridad para Voz sobre IP y Comunicaciones en Tiempo Real
¿Por qué es necesario un Framework de seguridad específico de Voz?
Las infraestructuras de voz y comunicaciones corporativas (SIP trunks, plataformas de Contact Center, SBCs, PBXs, soluciones UCaaS y aplicaciones WebRTC) forman parte de la superficie de ataque crítica de las organizaciones modernas. Sin embargo, la mayoría de los programas de ciberseguridad se diseñan pensando en datos en reposo y redes IT tradicionales, tratando la voz como un servicio periférico.
Esta falta de especialización genera vulnerabilidades graves debido a tres factores inherentes al canal de voz:
- Carácter crítico del tiempo real: A diferencia de otros entornos IT donde la disponibilidad se gestiona en ventanas de minutos u horas, en voz la disponibilidad se mide en segundos. Una caída breve o una degradación momentánea es un incidente de impacto operativo inmediato.
- La Calidad de Servicio (QoS) como dimensión de seguridad: La seguridad no puede separarse de la calidad. Los controles defensivos mal diseñados pueden introducir latencia, jitter o pérdida de paquetes. En telefonía, una llamada degradada o inaudible representa un servicio comprometido, convirtiendo a la QoS en un indicador directo de la postura de seguridad.
- Exigencia de alineación regulatoria: Marcos normativos como NIS2, DORA, el Esquema Nacional de Seguridad (ENS) o la Cyber Resilience Act (CRA) imponen exigencias estrictas sobre la continuidad de servicios esenciales y la notificación temprana de incidentes graves (por ejemplo, reporte en menos de 24 horas bajo NIS2).
- Fraude e identidad como riesgos centrales: La voz combina identidad, numeración, confianza y coste económico directo. El abuso de rutas internacionales, la manipulación del CLI (caller ID spoofing), el vishing o el fraude de tarificación adicional (IRSF) no son incidentes periféricos o meras incidencias de facturación: son escenarios de seguridad propios y estructurales del canal de voz.
Los marcos de ciberseguridad generalistas son necesarios, pero no siempre capturan las particularidades de las comunicaciones en tiempo real. En voz, una interrupción breve puede tener impacto inmediato en operaciones comerciales, atención al cliente, emergencias, servicios regulados o continuidad de negocio. El Quobis Voice Security Framework nace precisamente para cerrar esta brecha, ofreciendo una metodología estructurada que conecta la ciberseguridad, la ingeniería de telecomunicaciones y la experiencia de usuario en tiempo real.
Ciberseguridad
Exposición, identidad, fraude, abuso, configuración, vulnerabilidades, monitorización y respuesta.
Telecomunicaciones
Señalización, medios, rutas, numeración, operadores, SBCs, SIP trunks, WebRTC, interoperabilidad y continuidad.
Experiencia en tiempo real
Disponibilidad medida en segundos, calidad de audio, latencia, jitter, pérdida de paquetes y capacidad de mantener el servicio bajo presión.
Esta combinación permite explicar por qué proteger una plataforma de voz no consiste solo en aplicar controles IT genéricos. Requiere equilibrar seguridad, disponibilidad, calidad, operación y dependencia de terceros sin romper la experiencia de llamada.
Riesgos que ayuda a entender y ordenar
Para los responsables de seguridad, continuidad y comunicaciones, los riesgos de voz deben entenderse de forma clara, priorizable y conectada con el impacto real en el negocio. El marco aborda de forma integral tanto los ataques activos como las debilidades de diseño e infraestructura.
El Quobis Voice Security Framework no se limita a responder a ataques puntuales; aborda la seguridad de la voz desde una perspectiva holística que abarca la arquitectura, la configuración, la gobernanza de la cadena de suministro y la experiencia en tiempo real.
Los vectores de ataque y vulnerabilidades específicas de la telefonía IP no se tratan como incidentes aislados, sino como escenarios de riesgo que activan dimensiones y funciones concretas dentro de la metodología:
|
Escenario de Riesgo / Amenaza |
Por qué importa en el canal de voz |
Dimensión y Función del Framework que Activa |
|---|---|---|
|
Escaneo y enumeración SIP |
Permite a un atacante identificar usuarios, extensiones, dominios, servicios expuestos y posibles puntos de entrada a la red. |
Identify / Protect: Mapeo de exposición, ocultación de topología (topology hiding), hardening de SBC y monitorización perimetral. |
|
Registro no autorizado |
Facilita el uso indebido de extensiones corporativas, desvíos maliciosos, suplantación, llamadas fraudulentas y acceso persistente. |
Protect / Detect: Gestión de identidades, autenticación estricta (TLS), control de origen y detección proactiva de registros anómalos. |
|
Toll Fraud e IRSF |
Genera costes económicos directos elevados en cuestión de horas, abuso de rutas internacionales y grave daño reputacional. |
Govern / Protect / Respond: Límite de políticas de consumo, enrutamiento seguro (routing), análisis de CDRs y contención inmediata. |
|
Spoofing y manipulación de CLI |
Destruye la confianza del canal, facilita el vishing y complica la trazabilidad de las comunicaciones comerciales y operativas. |
Govern / Protect / Detect: Verificación de identidad de llamada (Branded Calling, STIR/SHAKEN), reputación de numeración y acuerdos con operadores. |
|
DoS/DDoS sobre señalización o voz |
Puede interrumpir llamadas activas, degradar severamente la calidad o bloquear servicios de atención críticos en cuestión de segundos. |
Protect / Respond / Recover: Resiliencia de infraestructura (multi-carrier, multi-datacenter), gestión de capacidad, protección de QoS y respuesta coordinada. |
|
Exposición y riesgos en WebRTC |
Introduce vulnerabilidades en APIs, manejo de sesiones, gestión de tokens, flujo de medios, navegadores e integración con aplicaciones de negocio. |
Protect / Detect: Seguridad a nivel de aplicación, autorización de sesiones, privacidad de medios, cifrado estricto y auditoría de integraciones. |
|
Degradación de Calidad de Servicio (QoS) |
Latencia, jitter, pérdida de paquetes o caída del MOS pueden indicar congestión, ataque, mala configuración o fallo de interconexión. |
Protect / Detect: La QoS como KPI explícito de disponibilidad, monitorización continua en tiempo real y alertas de anomalías de servicio. |
|
Complejidad operativa y Multi-vendor |
La interconexión de múltiples operadores, clouds, PBXs, contact centers y proxies genera brechas en las fronteras de confianza. |
Govern / Identify: Gestión del riesgo de la cadena de suministro (supply chain), auditoría de contratos, probes de verificación y modelos operativos unificados. |
Estos escenarios muestran cómo amenazas aparentemente técnicas pueden afectar a la disponibilidad del servicio, el coste operativo, el cumplimiento normativo y la confianza de clientes y usuarios.
Fundamentos y Arquitectura del Quobis Voice Security Framework
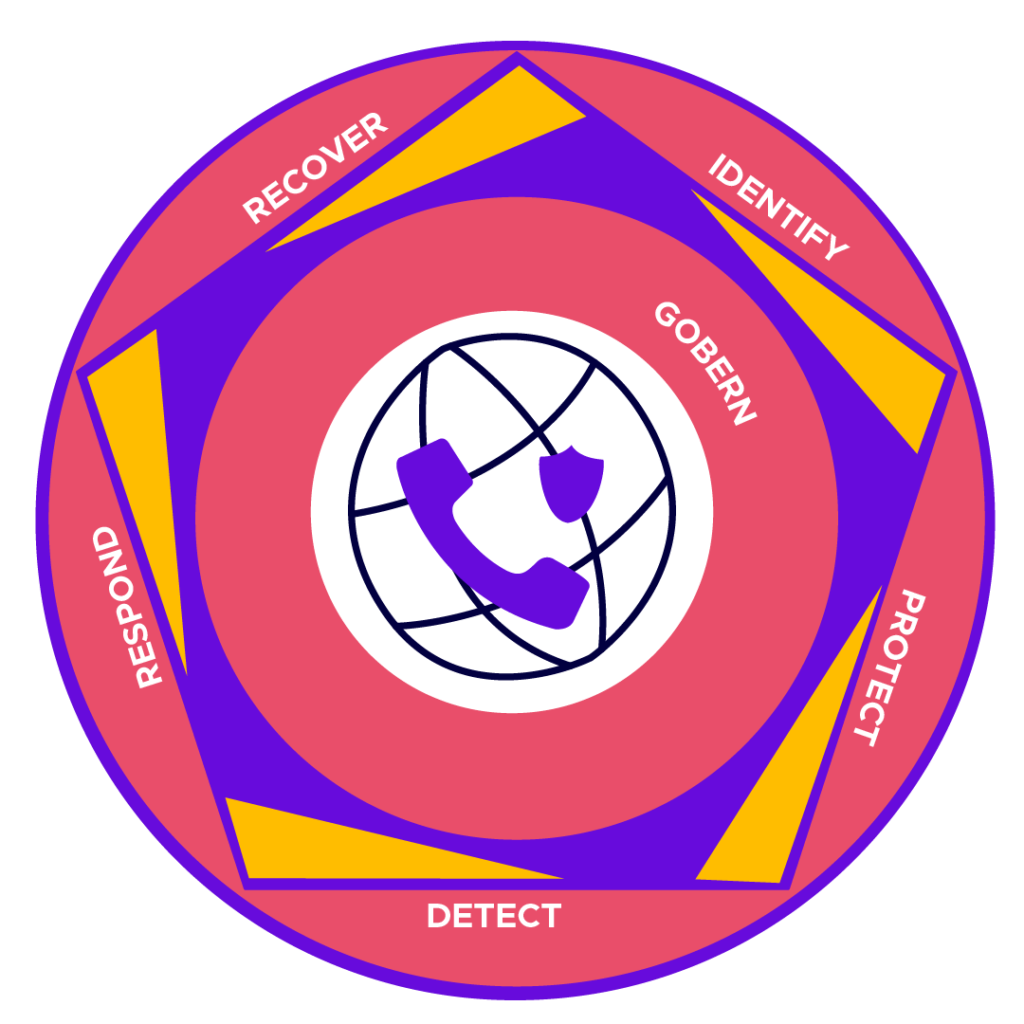
El marco toma como referencia conceptual el estándar NIST Cybersecurity Framework 2.0 (NIST CSF 2.0) y lo traduce al lenguaje técnico de las telecomunicaciones (SIP, WebRTC, SBCs, trunks, carriers e interoperabilidad).
Aportación de Valor de la Metodología:
Disponibilidad Medida en Segundos
En voz, unos segundos pueden significar llamadas perdidas, colas de contact center bloqueadas, comunicaciones críticas interrumpidas o imposibilidad de contactar con clientes y usuarios.
QoS como Métrica de Seguridad
Integra la latencia, el jitter, la pérdida de paquetes y el valor MOS dentro de la postura de resiliencia de la organización.
La calidad de servicio no es solo un indicador técnico. Latencia, jitter, pérdida de paquetes o degradación de MOS pueden revelar congestión, abuso, ataque, mala configuración o fallos de interoperabilidad. Por eso el framework trata la calidad como parte de la postura de seguridad.
Fraude e Identidad como desafíos centrales
La voz combina identidad, numeración, confianza y coste económico directo. El abuso de rutas, la manipulación de CLI, el vishing o el IRSF no son incidentes periféricos: son escenarios de seguridad propios del canal de voz.
Cómo se relaciona con NIST CSF 2.0
El framework toma NIST CSF 2.0 como referencia conceptual, pero lo interpreta desde las particularidades de la voz. Las funciones de gobernar, identificar, proteger, detectar, responder y recuperar siguen siendo útiles, siempre que se traduzcan al lenguaje de SIP, WebRTC, SBCs, SIP trunks, operadores, calidad y continuidad operacional.
Lectura aplicada a voz y comunicaciones en tiempo real
Govern
Definir responsabilidades, criterios de riesgo, políticas de numeración, dependencia de operadores, continuidad y alineamiento con requisitos regulatorios.
Identify
Entender activos de voz, trunks, SBCs, dominios SIP, rutas, aplicaciones WebRTC, integraciones, flujos de señalización y medios.
Protect
Reducir exposición mediante hardening, segmentación, cifrado, autenticación, políticas antifraude, control de rutas y protección de identidad de llamada.
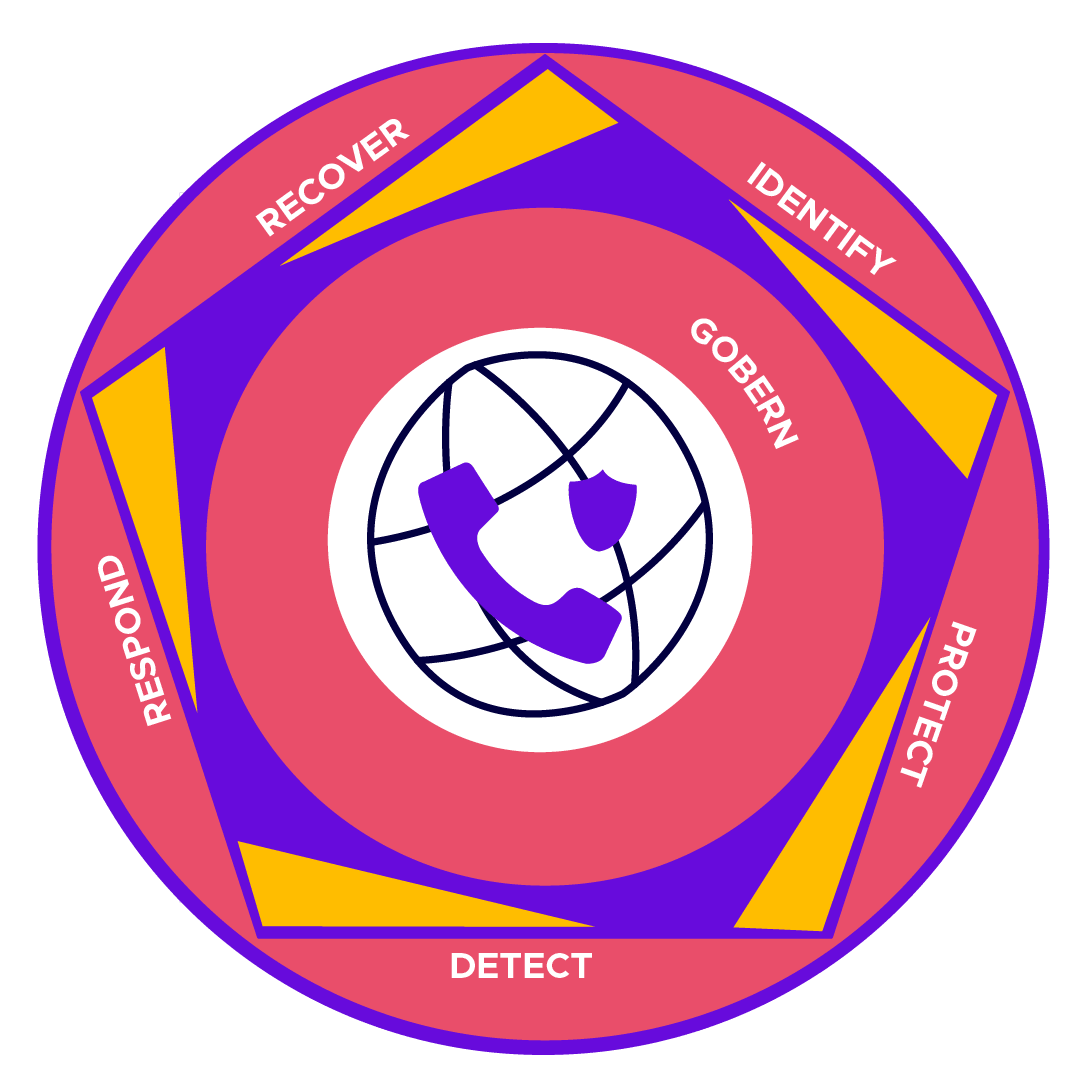
Detect
Observar eventos SIP, CDRs, autenticaciones, anomalías de tráfico, degradación de QoS, patrones de fraude y señales de abuso.
Respond
Coordinar respuesta ante fraude, DoS, compromiso de credenciales, manipulación de rutas, caída de proveedor o incidentes de calidad.
Recover
Restaurar servicio, preservar evidencias, revisar rutas, recuperar configuración, validar calidad y convertir el incidente en mejora operacional.
Para los equipos responsables de seguridad, continuidad y comunicaciones, integrar la voz en el marco corporativo de gestión de riesgos ayuda a priorizar decisiones, coordinar la respuesta ante incidentes y reducir el impacto sobre el negocio. La clave es tratar la señalización SIP, los medios, la interconexión con operadores, el fraude, la identidad de llamada y la calidad de servicio como elementos críticos de la superficie de exposición digital.
Quobis Voice Security Framework
Define el marco estratégico, legal, normativo y de control operativo sobre el que descansa el servicio de voz
- Estrategia de Gestión de Riesgos: El Consejo de Administración debe definir cómo gestionar los riesgos. Implica adoptar medidas técnicas, operativas y organizativas proporcionadas, adaptar la ciberseguridad al contexto específico de las comunicaciones en tiempo real e integrarla en la estrategia global de gestión de riesgos de la empresa.
- Gestión de la Cadena de Suministro (Providers Chain Management): En ecosistemas multi-proveedor (operadores, fabricantes de SBC, plataformas UCaaS), se debe garantizar la seguridad en la adquisición, desarrollo y mantenimiento. Se deben auditar los contratos (fin de vida de productos, actualizaciones, cambios de condiciones) y obtener evidencias/pruebas (probes) para reclamar garantías contractuales.
- Políticas, Procesos y Procedimientos: Como las comunicaciones impactan a toda la organización, se requiere un conocimiento profundo de los procesos de negocio para adaptar las políticas a diferentes roles y responsabilidades, asegurando su adopción por parte de los interesados.
- Supervisión (Oversight): Garantizar que los hallazgos de auditorías, incidentes y ejercicios de simulación se traduzcan en acciones de mejora. Se debe revisar periódicamente la gestión de riesgos para adaptarla a la evolución de las amenazas, cambios regulatorios y nuevas dependencias tecnológicas, garantizando la trazabilidad de las decisiones y el cumplimiento normativo/contractual.
Establece la visibilidad completa de la superficie de ataque y la evaluación del riesgo en tiempo real
- Gestión de Activos (Assets Management): Identificación, documentación, evaluación y aseguramiento de activos críticos de comunicación (redes, aplicaciones, endpoints, SBCs, gateways y proveedores). Evalúa dependencias tecnológicas (bloqueo de proveedores/vendor lock-in, alternativas open source, estrategia cloud) y vincula cada activo con procesos de negocio esenciales.
- Evaluación de Riesgos (Risk Evaluation): Identificación de amenazas y vulnerabilidades derivadas de la complejidad de la red, la interconexión entre múltiples actores y la obsolescencia tecnológica. Gestiona el riesgo en tiempo real en función de la probabilidad y el impacto sobre la Disponibilidad y la Calidad de Servicio (QoS).
- Mejora Continua (Improvement): Demostrar un proceso continuo de adaptación y mejora. Aborda los retos de compatibilidad en entornos híbridos (donde parte de la infraestructura legacy no soporta controles modernos) y gestiona la alta rotación y actualización continua de hardware/software mediante perfiles objetivo de seguridad (target profile).
Aplica salvaguardas técnicas para garantizar la confidencialidad, la autenticidad y la continuidad de las comunicaciones
- Gestión de Identidades, Autenticación y Control de Acceso: Mitiga riesgos de autenticación débil (phishing, accesos no autorizados a recursos telefónicos). Aplica el principio de mínimo privilegio y separación de funciones, equilibrando una seguridad robusta (autenticación avanzada, verificación rigurosa) con la usabilidad y la interoperabilidad entre diversos proveedores de identidad.
- Concienciación y Formación (Awareness and Training): Formación del personal en buenas prácticas de seguridad adaptadas a la telefonía. Cubre la alta diversidad de canales y modos de comunicación (teléfonos de escritorio, móviles, UCaaS, plataformas de Contact Center, apps OTT).
- Seguridad de Datos (Data Security): Garantiza la protección de datos en tránsito, en uso y en reposo. Aplica cifrado de señalización (TLS) y medios (SRTP) gestionando la latencia, y asegura el cumplimiento regulatorio en el mantenimiento de registros de llamadas, logs auditables y notificación de brechas.
- Disponibilidad (Availability): Considera la disponibilidad como el factor clave al evaluar ataques DoS, fallos de hardware o desastres. Requiere copias de seguridad, planes de recuperación ante desastres y gestión de crisis para responder al requerimiento de notificar incidentes significativos en 24 horas (alerta temprana) y 72 horas (informe completo).
- Calidad de Servicio (Quality of Service – QoS): La QoS es un componente explícito de la disponibilidad efectiva. Monitoriza parámetros críticos afectados por controles de seguridad: latencia, jitter, pérdida de paquetes, ancho de banda efectivo y velocidad. La QoS debe ser auditable conforme a las obligaciones legales de publicación de parámetros de calidad.
- Seguridad de la Plataforma (Platform Security): Protege el conjunto subyacente de recursos físicos/virtuales, software y servicios (SBCs, Softswitches, routers, firewalls VoIP, servidores SIP, contenedores e hipervisores) mediante auditorías periódicas y pruebas de seguridad.
- Resiliencia de la Infraestructura Tecnológica (Technology Infrastructure Resilience – TIR): Garantiza que la red pueda soportar interrupciones manteniendo el rendimiento crítico. Incluye replicación de nodos críticos, balanceo de carga, arquitecturas multi-carrier/multi-datacenter y definición de tiempos objetivo de recuperación (RTO) y pérdida de datos (RPO).
Proporciona visibilidad en tiempo real para identificar eventos anómalos o degradaciones del servicio:
- Monitorización Continua (Continuous Monitoring): Supervisión de infraestructuras heterogéneas donde coexisten redes físicas, virtualizadas, cloud, IoT y 5G. Detecta eventos anómalos y fraudes en tiempo real para reaccionar antes de que caduquen los plazos legales de reporte.
- Análisis de Eventos Adversos (Adverse Event Analysis): Extiende el perímetro de detección hacia la cadena de suministro de operadores y proveedores. Utiliza el contexto del negocio y la criticidad de los activos para correlacionar anomalías SIP/CDR y priorizar alertas volumétricas o de fraude.
Mecanismos de contención y mitigación de incidentes a la velocidad que exige la voz:
- Gestión, Análisis, Mitigación y Respuesta a Incidentes: Detección de anomalías en cuestión de segundos para resolver incidencias en minutos, garantizando que la calidad del servicio nunca se vea comprometida. Incluye contención automática, aislamiento de rutas comprometidas, bloqueo de tráfico malicioso, captura de trazas SIP forenses y coordinación escalada con equipos técnicos, directiva, proveedores y autoridades reguladoras.
Asegura el retorno a la operatividad normal y la mejora continua del sistema tras un incidente:
- Ejecución del Plan de Recuperación, Mejoras y Comunicación: Alta criticidad del tiempo de restauración y confirmación del estado operativo. Recuperar el servicio implica coordinar dependencias complejas (redes troncales, proveedores cloud, DNS, carriers, fabricantes). Documenta el incidente, comunica las evidencias a los interesados y actualiza los controles de seguridad basándose en las lecciones aprendidas.
Quobis Voice Security Framework conecta todo el catálogo de Servicios Security & Trust
El framework ayuda a conectar los riesgos de voz con decisiones concretas de seguridad, continuidad y confianza. Sus principios permiten evaluar cada servicio desde una perspectiva común: exposición, fraude, calidad, detección, respuesta e impacto operativo.
Para los equipos responsables de seguridad, continuidad y comunicaciones, esta visión facilita integrar la voz en una estrategia de ciberseguridad más amplia. Las páginas de servicio profundizan después en el alcance, el proceso y los casos de uso de cada necesidad concreta.
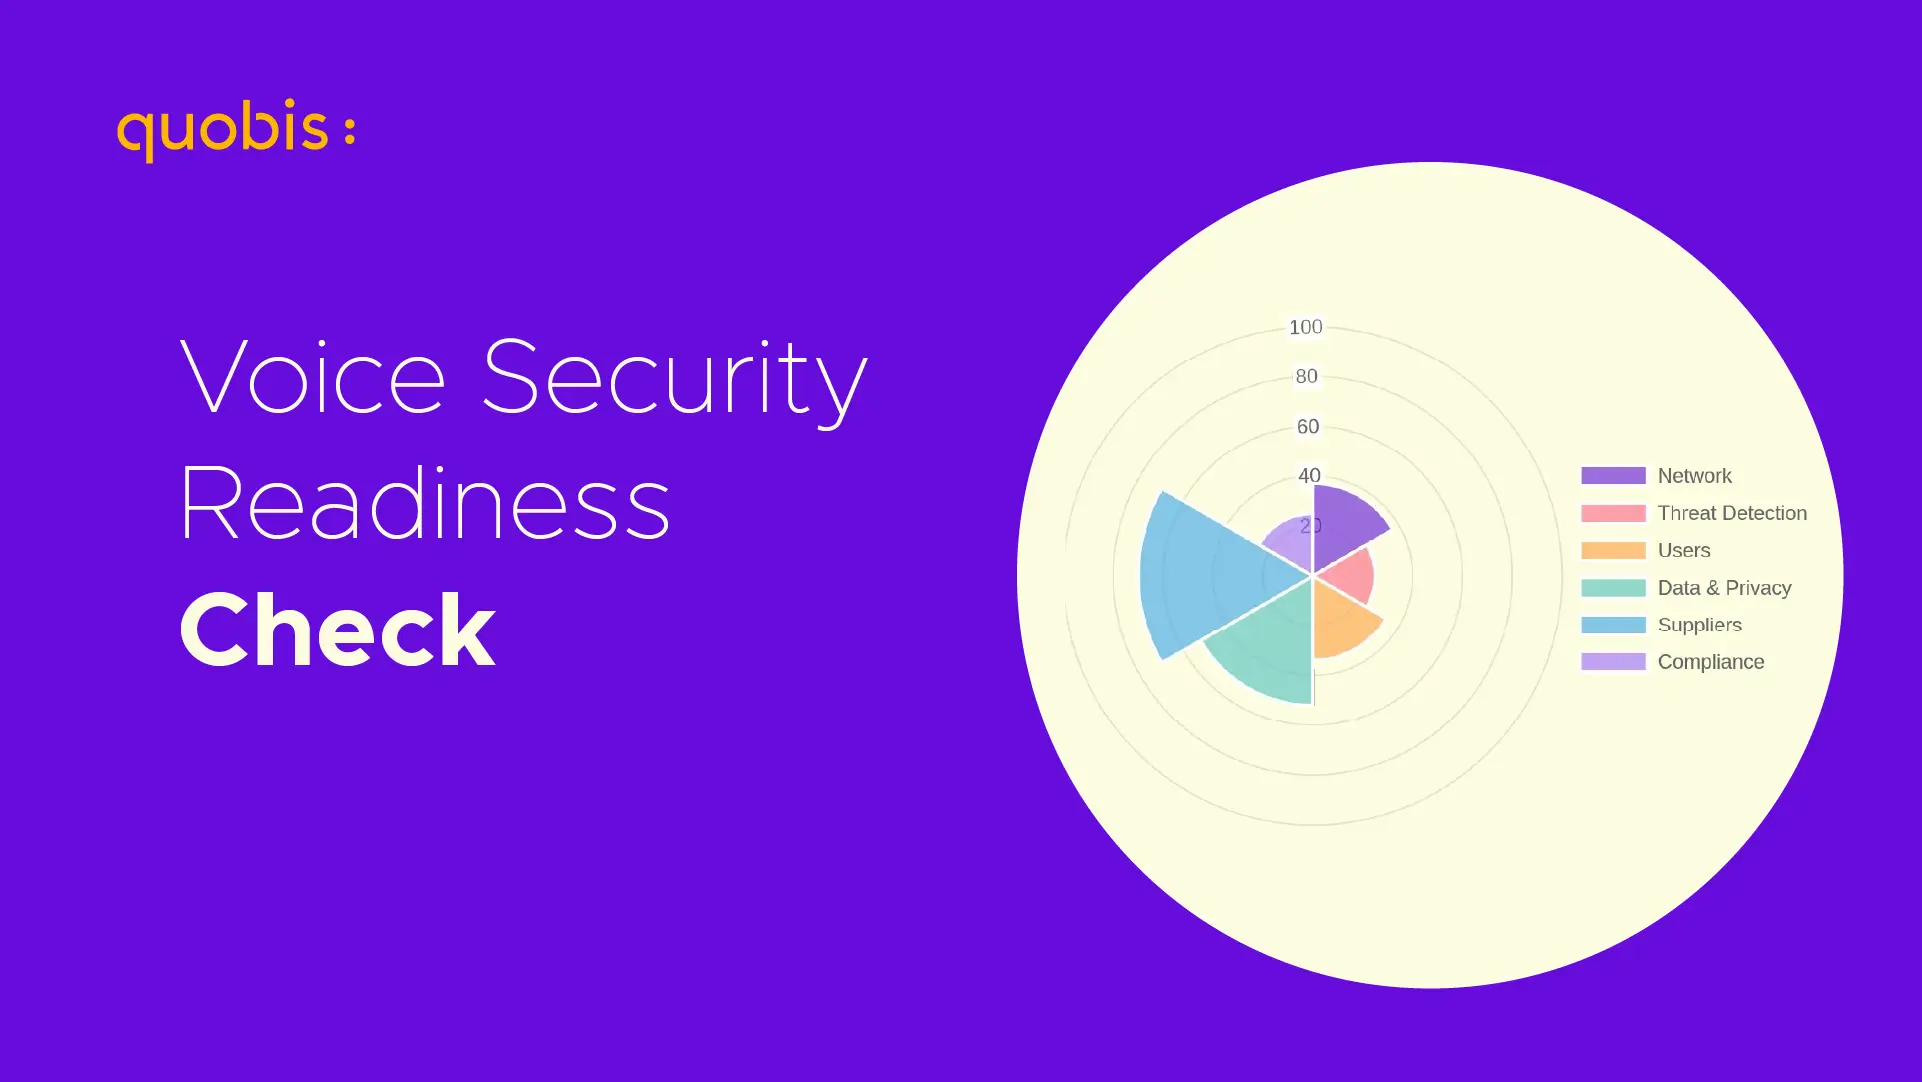
Voice Security Readiness Check
Punto de entrada para identificar madurez inicial, brechas evidentes y prioridades de alto nivel.
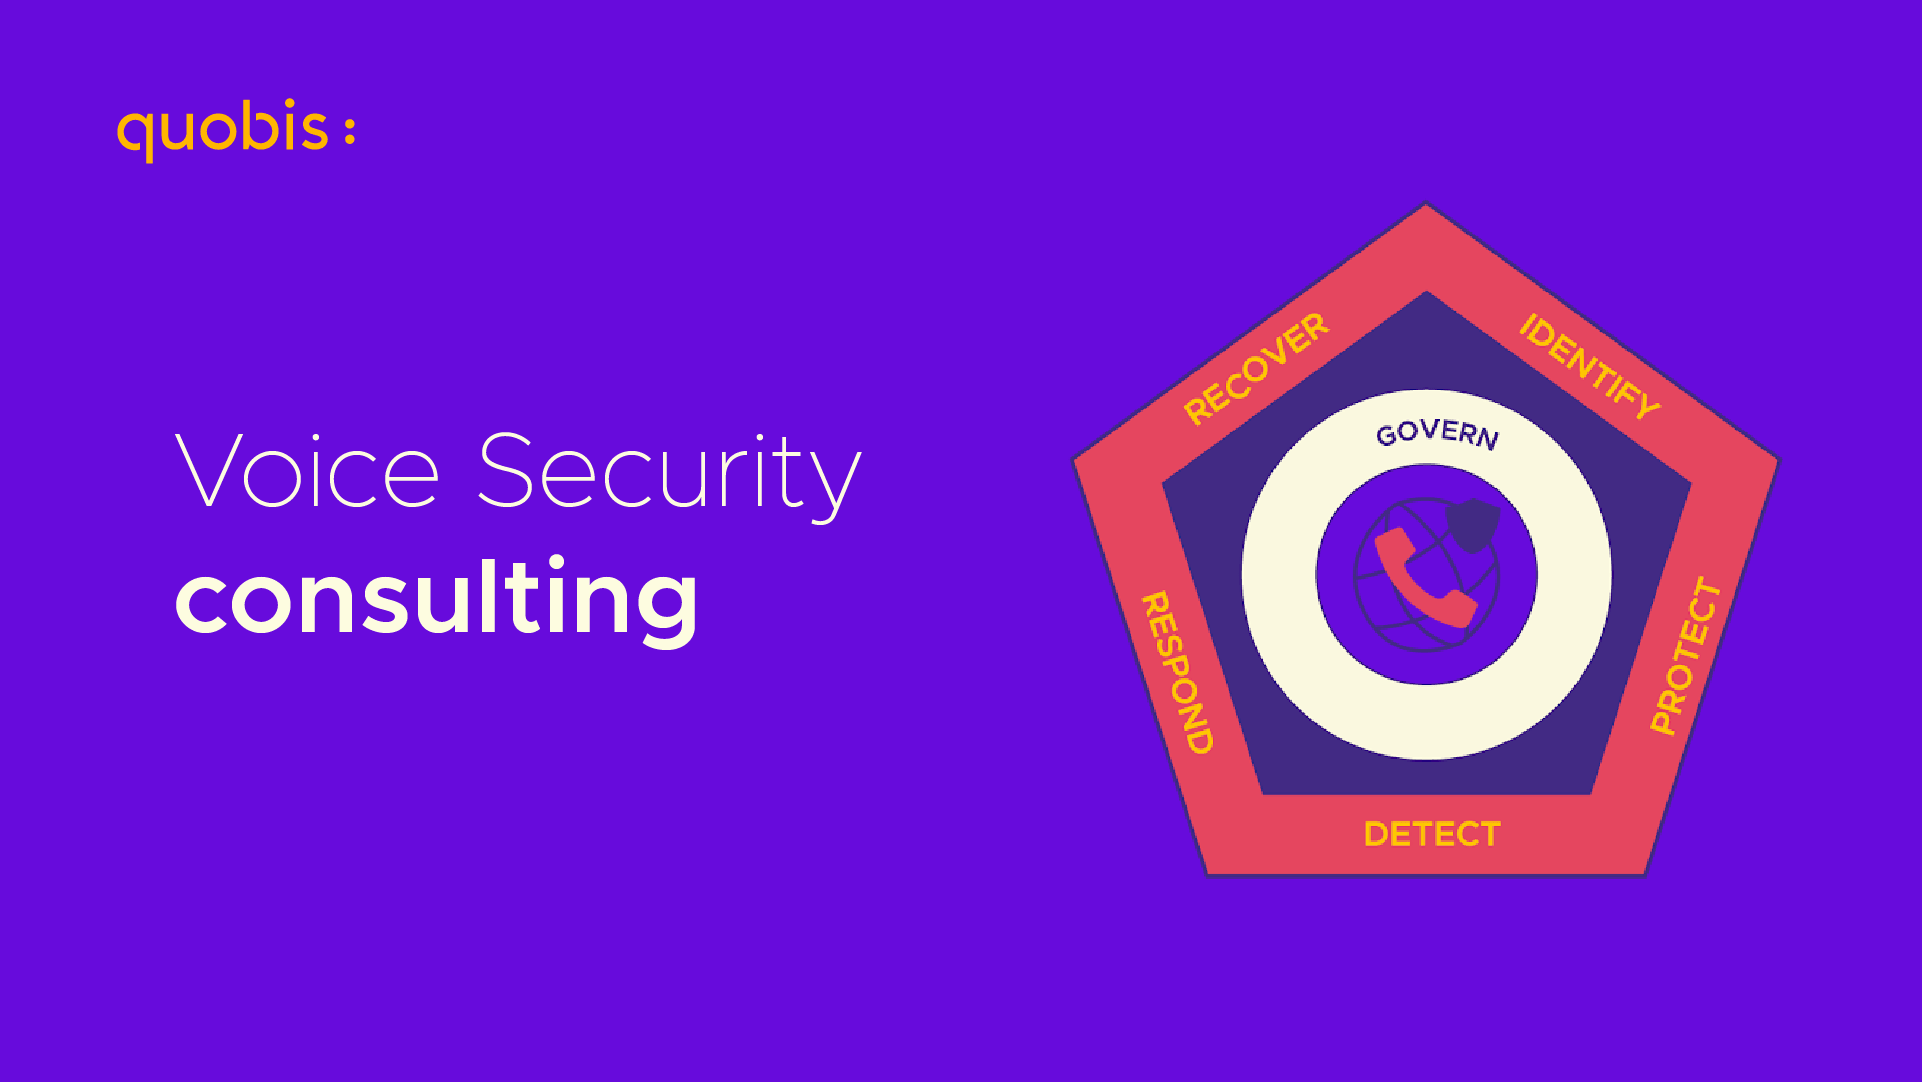
Voice Security Consulting
Aplicación estratégica del framework a arquitectura, gobierno, modelo operativo, roadmap y alineamiento regulatorio.
Voice Security Assessment
Validación técnica de exposición, configuración, arquitectura, controles y riesgos asociados a servicios de voz.
Independent Audit Trail Analysis
Capacidad de análisis de trazas, señalización, CDRs y evidencias para investigar incidentes, disputas o anomalías.
Herramientas y Ecosistema Tecnológico de Soluciones de Seguridad de Voz Quobis
El marco estratégico del Quobis Voice Security Framework se apoya en un ecosistema de capacidades tecnológicas que permite llevar sus principios al terreno operativo: observar el servicio, detectar anomalías, proteger la infraestructura, reforzar la identidad de llamada y responder con rapidez ante incidentes de seguridad o calidad.
El marco se complementa y ejecuta operacionalmente a través de un ecosistema integral de componentes tecnológicos, tanto propios como de terceros líderes de la industria:
Observabilidad y monitorización
- Observabilidad en tiempo real: visibilidad continua sobre el rendimiento global de la red de voz, la salud de la infraestructura y la calidad percibida por usuarios y clientes. Capacidades como Quobis VoIP Monitor o Monitoring as a Service (MaaS) ayudan a detectar degradaciones, patrones anómalos y problemas operativos antes de que escalen.
- Generación proactiva de alarmas y métricas de salud SBC/SIP: monitorización de indicadores clave en SBCs —CPU, memoria, licencias, estado de alta disponibilidad— y del servicio SIP por realm, dominio, ruta o user agent, con generación de alarmas e integración con herramientas de terceros.
Inteligencia de llamada y reputación
- Quobis Caller Score: evaluación de riesgo y detección de fraude que combina conocimiento interno, patrones de comportamiento y fuentes externas para puntuar en tiempo real cada llamada entrante mediante un Call Risk Score.
- Protección antifraude: puntuación accionable para bloquear, enrutar, etiquetar o gestionar de forma proactiva intentos de suplantación, robocalls, llamadas sospechosas y patrones de fraude telefónico antes de que afecten al servicio o a los usuarios.
Confianza e identidad de llamada
- Verificación de identidad: refuerzo de la legitimidad del canal telefónico mediante capacidades como RCS Based Branded Calling, SDK In-App Verified Calling y autenticación criptográfica STIR/SHAKEN cuando aplica al entorno regulatorio y operativo.
- Protección de reputación: identificación clara de llamadas corporativas para reducir falsos positivos en filtros anti-spam, mejorar la tasa de contacto y proteger la imagen de la organización.
Protección perimetral e integración multi-vendor
- Enfoque agnóstico y adaptable: integración especializada que evita dependencias innecesarias de un único fabricante y adapta los controles de seguridad a arquitecturas heterogéneas.
- Hardening de SBC y protocolos: aplicación de políticas estrictas en Session Border Controllers para detección y mitigación de DoS/TDoS, ocultación de topología (topology hiding), aislamiento NAT, control de rutas y cifrado de señalización y medios mediante TLS/SRTP cuando sea viable.
- Experiencia con plataformas líderes y software abierto: conocimiento operativo en entornos Oracle, Ribbon, AudioCodes, Kamailio, OpenSIPS, Asterisk, FreeSWITCH, Janus y RTPengine, entre otros componentes habituales en arquitecturas de voz modernas.
¿Por dónde empezar?
Si la voz forma parte de los procesos críticos de la organización, el siguiente paso es incorporarla explícitamente al mapa de riesgos de ciberseguridad. Esto implica revisar cómo se gobiernan los servicios de comunicación, qué activos y dependencias existen, qué escenarios de fraude o indisponibilidad son relevantes y qué señales pueden integrarse en los procesos de detección y respuesta.
El punto de entrada dependerá de la situación de cada organización: comprender el nivel de madurez, contrastar la exposición de la infraestructura de voz, diseñar una estrategia de seguridad específica, investigar un incidente o capacitar a los equipos de NOC, SOC, ingeniería y operaciones.
FAQs
No. Es el marco de referencia que explica cómo Quobis entiende la seguridad de voz y comunicaciones en tiempo real. A partir de esa visión se articulan servicios concretos, contenidos especializados y capacidades técnicas.
No. Aplica tanto a operadores y proveedores de servicios como a empresas con telefonía corporativa, contact centers, SIP trunks, plataformas UC, servicios WebRTC o comunicaciones críticas.
No necesariamente. Su propósito es ayudar a entender la postura de seguridad y priorizar mejoras. En muchos casos, los primeros beneficios se obtienen con mayor visibilidad, hardening, políticas antifraude y procedimientos de respuesta mejor definidos.
El framework se inspira en NIST CSF 2.0, pero traduce sus funciones a los requisitos de la voz: disponibilidad en tiempo real, calidad de servicio, fraude, señalización, medios, dependencia de operadores y operación continua.